Cybersécurité industrielle : protéger la production face aux risques IT/OT
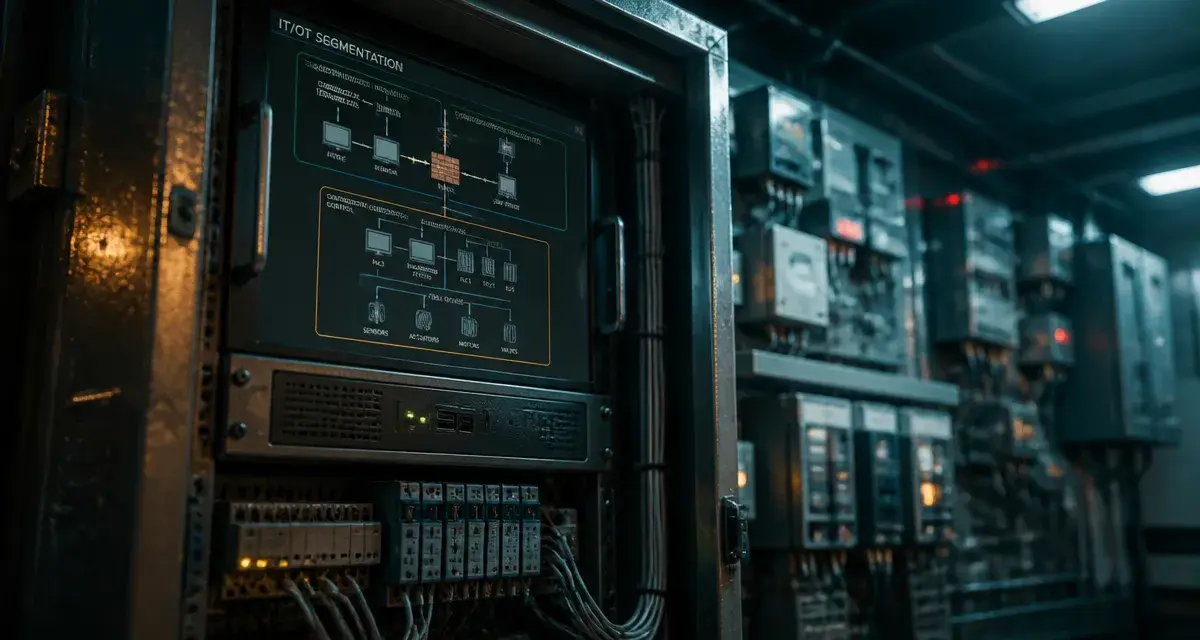
La convergence entre les systèmes d’information classiques (IT) et les environnements industriels (OT) transforme radicalement les sites de production. Si cette connectivité favorise l’agilité et l’optimisation des performances, elle expose les infrastructures critiques à des menaces numériques inédites. Garantir la disponibilité des installations et la pérennité de l’activité repose désormais sur une compréhension fine des vulnérabilités spécifiques aux outils de pilotage.
Comprendre la distinction entre IT et OT pour mieux protéger
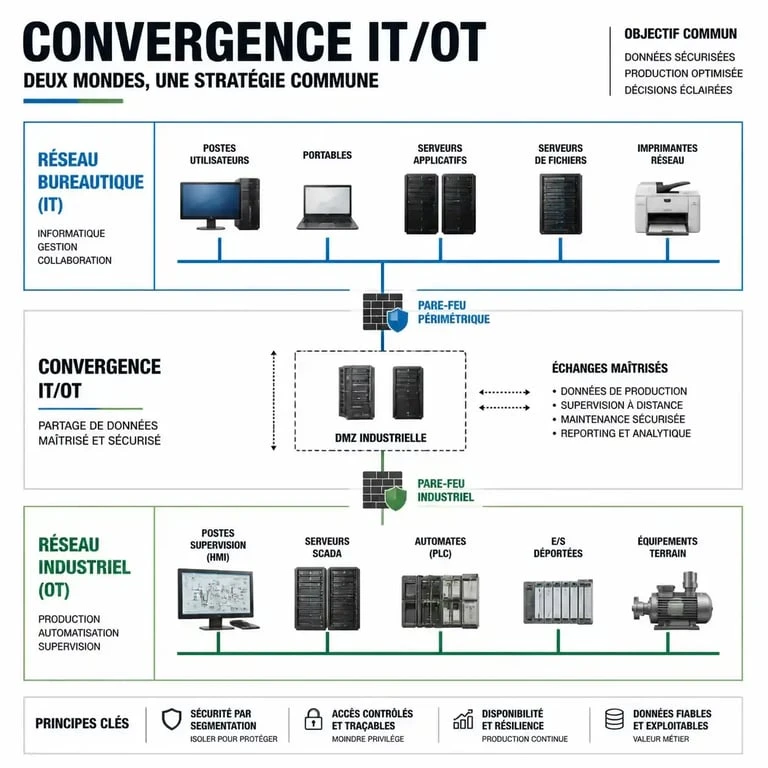
Pour sécuriser un site industriel, il est nécessaire de distinguer deux mondes autrefois cloisonnés. L’IT (Information Technology) gère les données, les emails et les outils de gestion, avec une priorité donnée à la confidentialité. L’OT (Operational Technology) pilote les automates, les capteurs et les systèmes SCADA qui contrôlent les processus physiques. Ici, la priorité absolue est la disponibilité et la sûreté de fonctionnement.
Testez vos connaissances en cybersécurité industrielle
La confusion entre ces deux environnements crée une vulnérabilité majeure. Les systèmes industriels possèdent des cycles de vie longs, souvent supérieurs à 10 ans, ce qui rend les mises à jour de sécurité complexes. Lorsque ces machines, parfois équipées de logiciels obsolètes, se retrouvent connectées au réseau d’entreprise pour faciliter la remontée de données, la surface d’attaque s’élargit.
Risques et vulnérabilités : l’impact sur la chaîne de production
Une intrusion dans un réseau industriel dépasse le simple vol de données. Elle entraîne des conséquences physiques et environnementales graves. Parmi les vecteurs d’attaque fréquents, on observe l’exploitation de failles non corrigées sur des équipements critiques, l’utilisation de périphériques USB non décontaminés ou des accès distants mal sécurisés.
Les conséquences d’une compromission
Les impacts d’une cyberattaque industrielle sont multiples :
- Arrêt de production : L’indisponibilité des automates bloque les flux logistiques et la fabrication.
- Vol de procédés : L’espionnage industriel compromet le savoir-faire technologique de l’entreprise.
- Dégâts physiques : La manipulation des systèmes de contrôle peut engendrer des dysfonctionnements mécaniques ou chimiques.
Le facteur humain reste prépondérant : environ 60 % des incidents de sécurité impliquent une erreur de manipulation ou une méconnaissance des risques. La formation des équipes techniques est un rempart aussi efficace que les pare-feu.
Le cadre réglementaire : de la LPM à NIS2
La pression réglementaire s’intensifie face à l’augmentation des cyberattaques. En France, la Loi de Programmation Militaire (LPM) impose des obligations strictes aux Opérateurs d’Importance Vitale (OIV). Avec l’entrée en vigueur de la directive européenne NIS2, le périmètre s’élargit à de nombreuses entreprises, incluant des ETI et des PME évoluant dans des secteurs stratégiques.
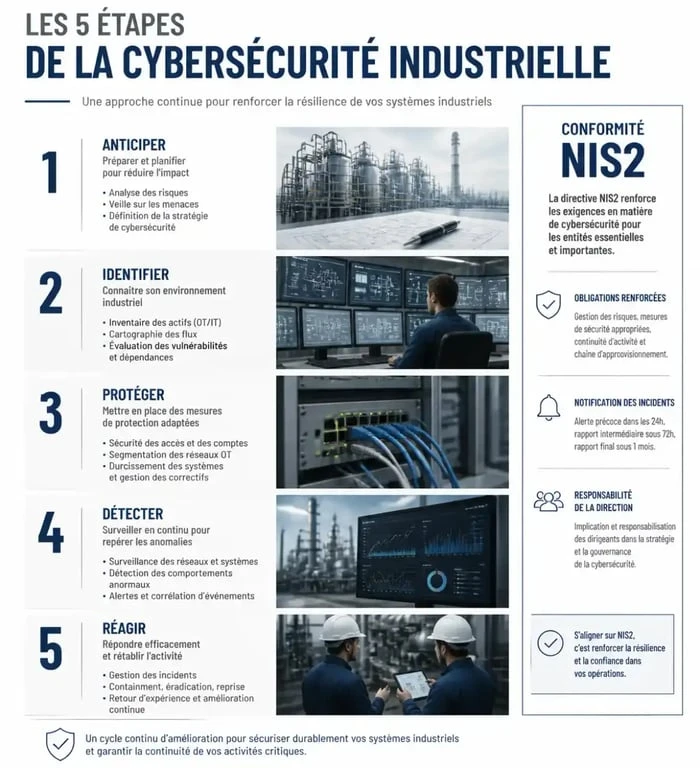
Cette réglementation impose de formaliser la gouvernance de sécurité, de cartographier les actifs et de mettre en place des plans de continuité d’activité (PCA) et de reprise d’activité (PRA). Se conformer à ces exigences structure la résilience face à des menaces sophistiquées.
Méthodologie de sécurisation : les étapes opérationnelles
La sécurisation d’un environnement industriel nécessite une approche structurée : anticiper, identifier, protéger, détecter et réagir.
La segmentation et la cartographie
La première mesure consiste à isoler les réseaux OT des réseaux IT via une segmentation réseau rigoureuse. Cette séparation empêche la propagation d’un rançongiciel depuis la messagerie de bureau vers les automates de production. La cartographie exhaustive des actifs permet ensuite de classifier les équipements par niveau de criticité, afin de prioriser les mesures de protection sur les éléments dont l’arrêt paralyserait l’usine.
L’analyse des flux est essentielle pour repérer des comportements anormaux. En étudiant les échanges entre les capteurs et les postes de supervision, il devient possible d’identifier une intrusion avant qu’elle ne produise des effets physiques irréversibles. Cette approche proactive garantit une visibilité totale sur les communications internes et réduit les angles morts des outils de protection standards.
Services et accompagnement pour une résilience durable
Face à la complexité des systèmes industriels, de nombreuses entreprises s’appuient sur des experts externes pour la surveillance 24/7/365. Le recours à un SOC (Security Operations Center) spécialisé permet de bénéficier d’une veille constante sur les vulnérabilités et d’une réponse rapide en cas d’incident.
| Action | Objectif |
|---|---|
| Audit technique | Identifier les failles et durcir les équipements legacy |
| Supervision OT | Détecter les anomalies de flux en temps réel |
| Plan de reprise (PRA) | Assurer la reconstruction rapide après une attaque |
| Sensibilisation | Réduire le risque lié au facteur humain |
Investir dans ces dispositifs permet de répondre aux exigences de conformité et de pérenniser l’outil industriel. La cybersécurité est le socle de la confiance numérique indispensable à l’industrie du futur.

- Cybersécurité industrielle : protéger la production face aux risques IT/OT - 20 septembre 2026
- Intégration marketing et Microsoft Dynamics : comment choisir la bonne stratégie ? - 19 septembre 2026
- Électricité industrielle : installer, maintenir et dépanner les équipements de production - 18 septembre 2026
Articles qui pourraient vous intéresser :
 Management Lean Manufacturing : 8 gaspillages à supprimer pour booster votre productivité de 30%
 Picking logistique : 5 méthodes pour réduire vos erreurs et diviser vos temps de trajet
 Centre de fulfillment : réception, préparation, expédition et retours maîtrisés
 Le jumeau numérique industriel anticipe les pannes et pilote la production