Cybersécurité OT : protéger la production sans fragiliser l’exploitation
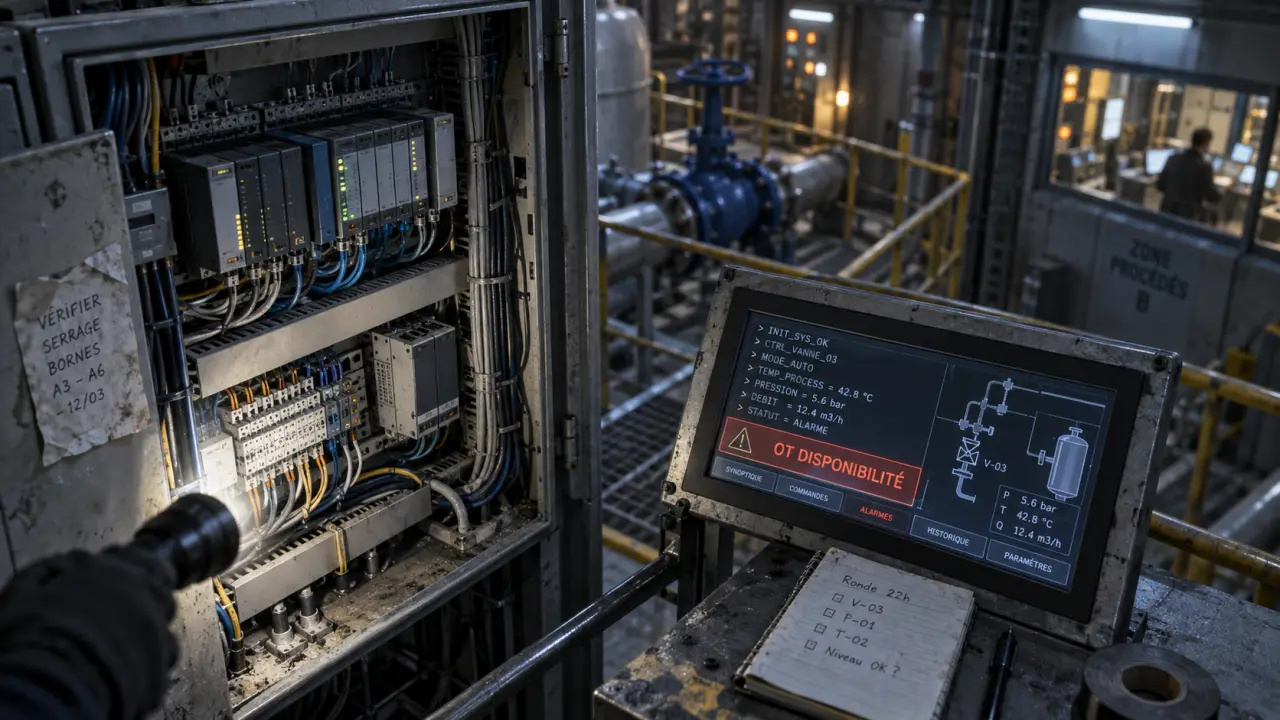
La cybersécurité OT protège les technologies qui pilotent des processus physiques : fabriquer, pomper, chauffer, transporter ou distribuer. À la différence d’un incident informatique classique, une compromission peut arrêter une ligne de production, endommager un équipement ou affecter la sécurité des personnes. Son objectif est de préserver la disponibilité opérationnelle, tout en maintenant l’intégrité des commandes et des données industrielles.
Comprendre le périmètre de la cybersécurité OT
OT signifie Operational Technology, ou technologie opérationnelle. Le terme regroupe les matériels et logiciels qui observent et commandent le monde physique dans les usines, centrales électriques, réseaux de transport, installations hydrauliques, entrepôts automatisés ou bâtiments techniques. La cybersécurité OT consiste à surveiller ces environnements, à détecter les comportements anormaux et à contrôler les changements apportés aux appareils, aux processus et aux événements.
Testez vos connaissances sur la cybersécurité OT
Ce périmètre est large : capteurs, pompes, vannes, robots, machines, automates programmables industriels (PLC ou API), terminaux distants (RTU), équipements électroniques intelligents (IED), interfaces homme-machine (HMI) et systèmes instrumentés de sécurité (SIS). La protection ne se limite donc pas au réseau. Elle concerne aussi les paramètres de conduite, les comptes d’administration, les accès de maintenance et les sauvegardes nécessaires au redémarrage. Ces éléments doivent être connus et reliés aux processus qu’ils contrôlent.
ICS, SCADA et DCS : des fonctions complémentaires
Les ICS (systèmes de contrôle industriels) constituent la famille de systèmes qui gère, automatise et contrôle les processus physiques. Un système SCADA collecte les données de capteurs répartis sur un territoire ou plusieurs sites, puis les restitue à une supervision centralisée. Un DCS, ou système de contrôle distribué, pilote plus souvent des dispositifs de production concentrés sur un même site. Ces termes ne sont donc pas synonymes : ils décrivent des fonctions et des usages complémentaires de l’automatisation industrielle.
IT, OT et IIoT : ce que recouvrent réellement les sigles
| Univers | Rôle principal | Exemples | Priorité de sécurité |
|---|---|---|---|
| IT | Traiter et échanger l’information | Postes, serveurs, messagerie, ERP | Confidentialité, intégrité, disponibilité |
| OT | Commander des processus physiques | Automates, HMI, capteurs, machines | Disponibilité, sûreté et intégrité des commandes |
| ICS | Automatiser et contrôler l’industrie | PLC, RTU, SIS, DCS | Fiabilité du processus |
| SCADA | Superviser des actifs distribués | Télémétrie, poste de conduite, alarmes | Vision centralisée et continuité |
| IIoT | Connecter des objets industriels | Capteurs connectés, passerelles, edge | Maîtrise de la connectivité |
La cybersécurité IT protège principalement les données et les services numériques. En OT, une indisponibilité brève peut être inacceptable : arrêter, redémarrer ou appliquer un correctif sans préparation peut perturber une production continue. Les cycles de vie illustrent cet écart. Les équipements OT restent souvent en service de 15 à 30 ans, voire davantage, contre 3 à 5 ans pour de nombreux actifs IT. Les pratiques de sécurité doivent donc tenir compte de la maintenance, de la disponibilité et des contraintes du procédé.
L’IIoT ne remplace pas l’OT. Il ajoute des objets connectés, des passerelles et des échanges vers des plateformes d’analyse, parfois dans le cloud. Cette ouverture peut améliorer la maintenance et le pilotage, mais elle élargit aussi la surface d’attaque. La convergence IT-OT exige des règles communes, sans appliquer mécaniquement les outils et méthodes du poste de travail à l’atelier. Un redémarrage ou une analyse intrusive qui paraît acceptable sur un poste informatique peut perturber un équipement industriel.
Pourquoi un réseau industriel devient vulnérable
La connexion d’un atelier au système d’information, l’accès distant d’un intégrateur ou la remontée de données vers un outil métier créent de nouveaux chemins entre des univers autrefois séparés. Un attaquant qui compromet un compte, une messagerie ou un accès fournisseur peut tenter un mouvement latéral vers le réseau de contrôle. L’absence de segmentation transforme alors un incident localisé en risque de propagation.
Les conséquences peuvent dépasser la perte de données. Une attaque OT peut interrompre une production, modifier le comportement d’un équipement, endommager une installation ou créer un risque pour les personnes et l’environnement. La disponibilité n’est donc pas la seule priorité : la sécurité physique et l’intégrité des commandes doivent guider les décisions de protection et de réponse.
Des équipements difficiles à corriger
Un équipement ancien peut ne plus recevoir de correctifs, dépendre d’un logiciel spécifique ou ne pouvoir être redémarré qu’à l’occasion d’un arrêt planifié. La bonne réponse consiste à réduire son exposition. Une isolation réseau, un contrôle strict des flux, des listes d’autorisation et une surveillance adaptée peuvent compenser l’impossibilité d’appliquer immédiatement un correctif. Tout changement de firmware, de logique automate ou de configuration doit être évalué avec les équipes d’exploitation.
Le détail qui révèle une intrusion : la séquence de commandes
Dans un environnement industriel, une anomalie ne se résume pas à une adresse IP inconnue. Une boucle de régulation peut recevoir des consignes parfaitement valides prises isolément, mais incohérentes par leur rythme, leur ordre ou leur amplitude. Observer la cadence des échanges, les seuils habituels et les transitions entre modes manuel et automatique permet de distinguer une opération légitime d’une commande susceptible de déstabiliser le procédé.
Cette analyse dépend d’une bonne connaissance du fonctionnement normal de l’installation. Les équipes doivent donc relier les alertes techniques aux étapes du processus, aux opérations de maintenance et aux changements autorisés. Sans ce contexte, une commande inhabituelle peut être ignorée ou, au contraire, déclencher une réaction inadaptée.
Construire une protection OT sans fragiliser l’exploitation
Une démarche efficace commence par la visibilité. Il est impossible de protéger durablement un automate, une HMI ou une passerelle inconnus de l’organisation. L’inventaire doit identifier les actifs, leurs versions, leurs propriétaires, leurs dépendances, leur criticité et les flux qu’ils échangent. Une collecte passive du trafic limite le risque de perturber les équipements sensibles et aide à repérer les communications réellement nécessaires.
- Classifier les actifs selon leur rôle dans la production et leur impact en cas d’arrêt.
- Segmenter le réseau en zones industrielles et contrôler les flux entre elles.
- Analyser les protocoles tels que Modbus, S7, Profinet, EtherNet/IP, CIP, DNP3, OPC ou IEC 61850.
- Encadrer les accès distants avec une identité nominative, des droits limités, une durée définie et une traçabilité.
- Surveiller les modifications de configuration, les nouvelles communications et les commandes inhabituelles.
Le modèle Purdue offre un cadre utile pour organiser cette segmentation par niveaux fonctionnels, du procédé physique aux zones d’entreprise. Il ne s’agit pas d’un plan à recopier à l’identique : l’architecture doit refléter les contraintes du site, les flux réellement nécessaires et les exigences de sûreté. Des pare-feu industriels, des passerelles d’accès et des zones intermédiaires contribuent à limiter les communications non justifiées.
La surveillance doit rester compatible avec l’exploitation. Les outils peuvent s’appuyer sur l’observation passive, l’analyse des protocoles et la détection des écarts par rapport au fonctionnement habituel. Les changements sont ensuite rapprochés des interventions prévues, des opérations de maintenance et des autorisations enregistrées. Cette méthode réduit les faux positifs et facilite l’intervention des équipes OT.
Gouvernance, réponse à incident et choix d’une solution
La sécurité OT ne peut relever d’une seule équipe. Le RSSI apporte la gestion du risque cyber ; les responsables automatisme et opérations connaissent les contraintes du procédé ; la direction industrielle arbitre les priorités de continuité. Cette responsabilité partagée doit définir qui valide un changement, qui autorise un fournisseur, qui isole un équipement et qui décide d’un redémarrage après incident.
Un plan de réponse à incident OT doit être testé avant la crise. Il prévoit les contacts d’astreinte, les procédures de bascule manuelle lorsque c’est possible, la conservation des preuves, l’isolement progressif et la restauration depuis des sauvegardes vérifiées. Déconnecter immédiatement un équipement peut parfois créer plus de danger qu’une action contrôlée. La sûreté de fonctionnement guide donc la décision, en coordination avec les équipes chargées de la production.
Les critères utiles pour évaluer un fournisseur
Une solution de cybersécurité OT doit d’abord être compatible avec l’environnement à protéger. Évaluez sa capacité à inventorier passivement les actifs, à décoder les protocoles industriels, à détecter les anomalies, à s’intégrer aux pare-feu et au SIEM, et à tracer les accès tiers. Vérifiez aussi la clarté du déploiement, l’accompagnement des équipes OT et la capacité à fonctionner sans interruption de production.
Le choix doit également tenir compte des équipements anciens, des contraintes de maintenance, des flux entre zones et du niveau de visibilité réellement nécessaire. Une solution qui détecte une anomalie sans fournir de contexte opérationnel peut compliquer le traitement des alertes. La conformité réglementaire et la responsabilité de l’entreprise renforcent enfin la nécessité de documenter les contrôles, les accès et les décisions de sécurité.

- Cybersécurité OT : protéger la production sans fragiliser l’exploitation - 17 septembre 2026
- IA logistique : prévisions, tournées et stocks mieux pilotés sur le terrain - 16 septembre 2026
- Bureau d’études industriel : 5 étapes clés pour transformer vos projets techniques en outils de production rentables - 15 septembre 2026
Articles qui pourraient vous intéresser :
 Lean Manufacturing : 7 gaspillages à éliminer pour booster votre productivité
 Commerce interbranche : pourquoi les pays échangent-ils des produits différents ?
 Chaudronnerie industrielle : que fabrique-t-on, comment et dans quels secteurs ?
 IA logistique : prévisions, tournées et stocks mieux pilotés sur le terrain